Il NAS è spesso il cuore dei dati di un’azienda: documenti, backup, archivi dei clienti. Proprio per questo è uno dei bersagli preferiti di chi diffonde ransomware. Ma come si capisce se è davvero protetto? In questo articolo raccontiamo, in forma anonima, una verifica di sicurezza che abbiamo svolto di recente su un NAS aziendale: cosa abbiamo controllato, cosa abbiamo trovato e quali correzioni consigliamo a chiunque ne abbia uno in ufficio.
Cos’è un NAS e perché va controllato
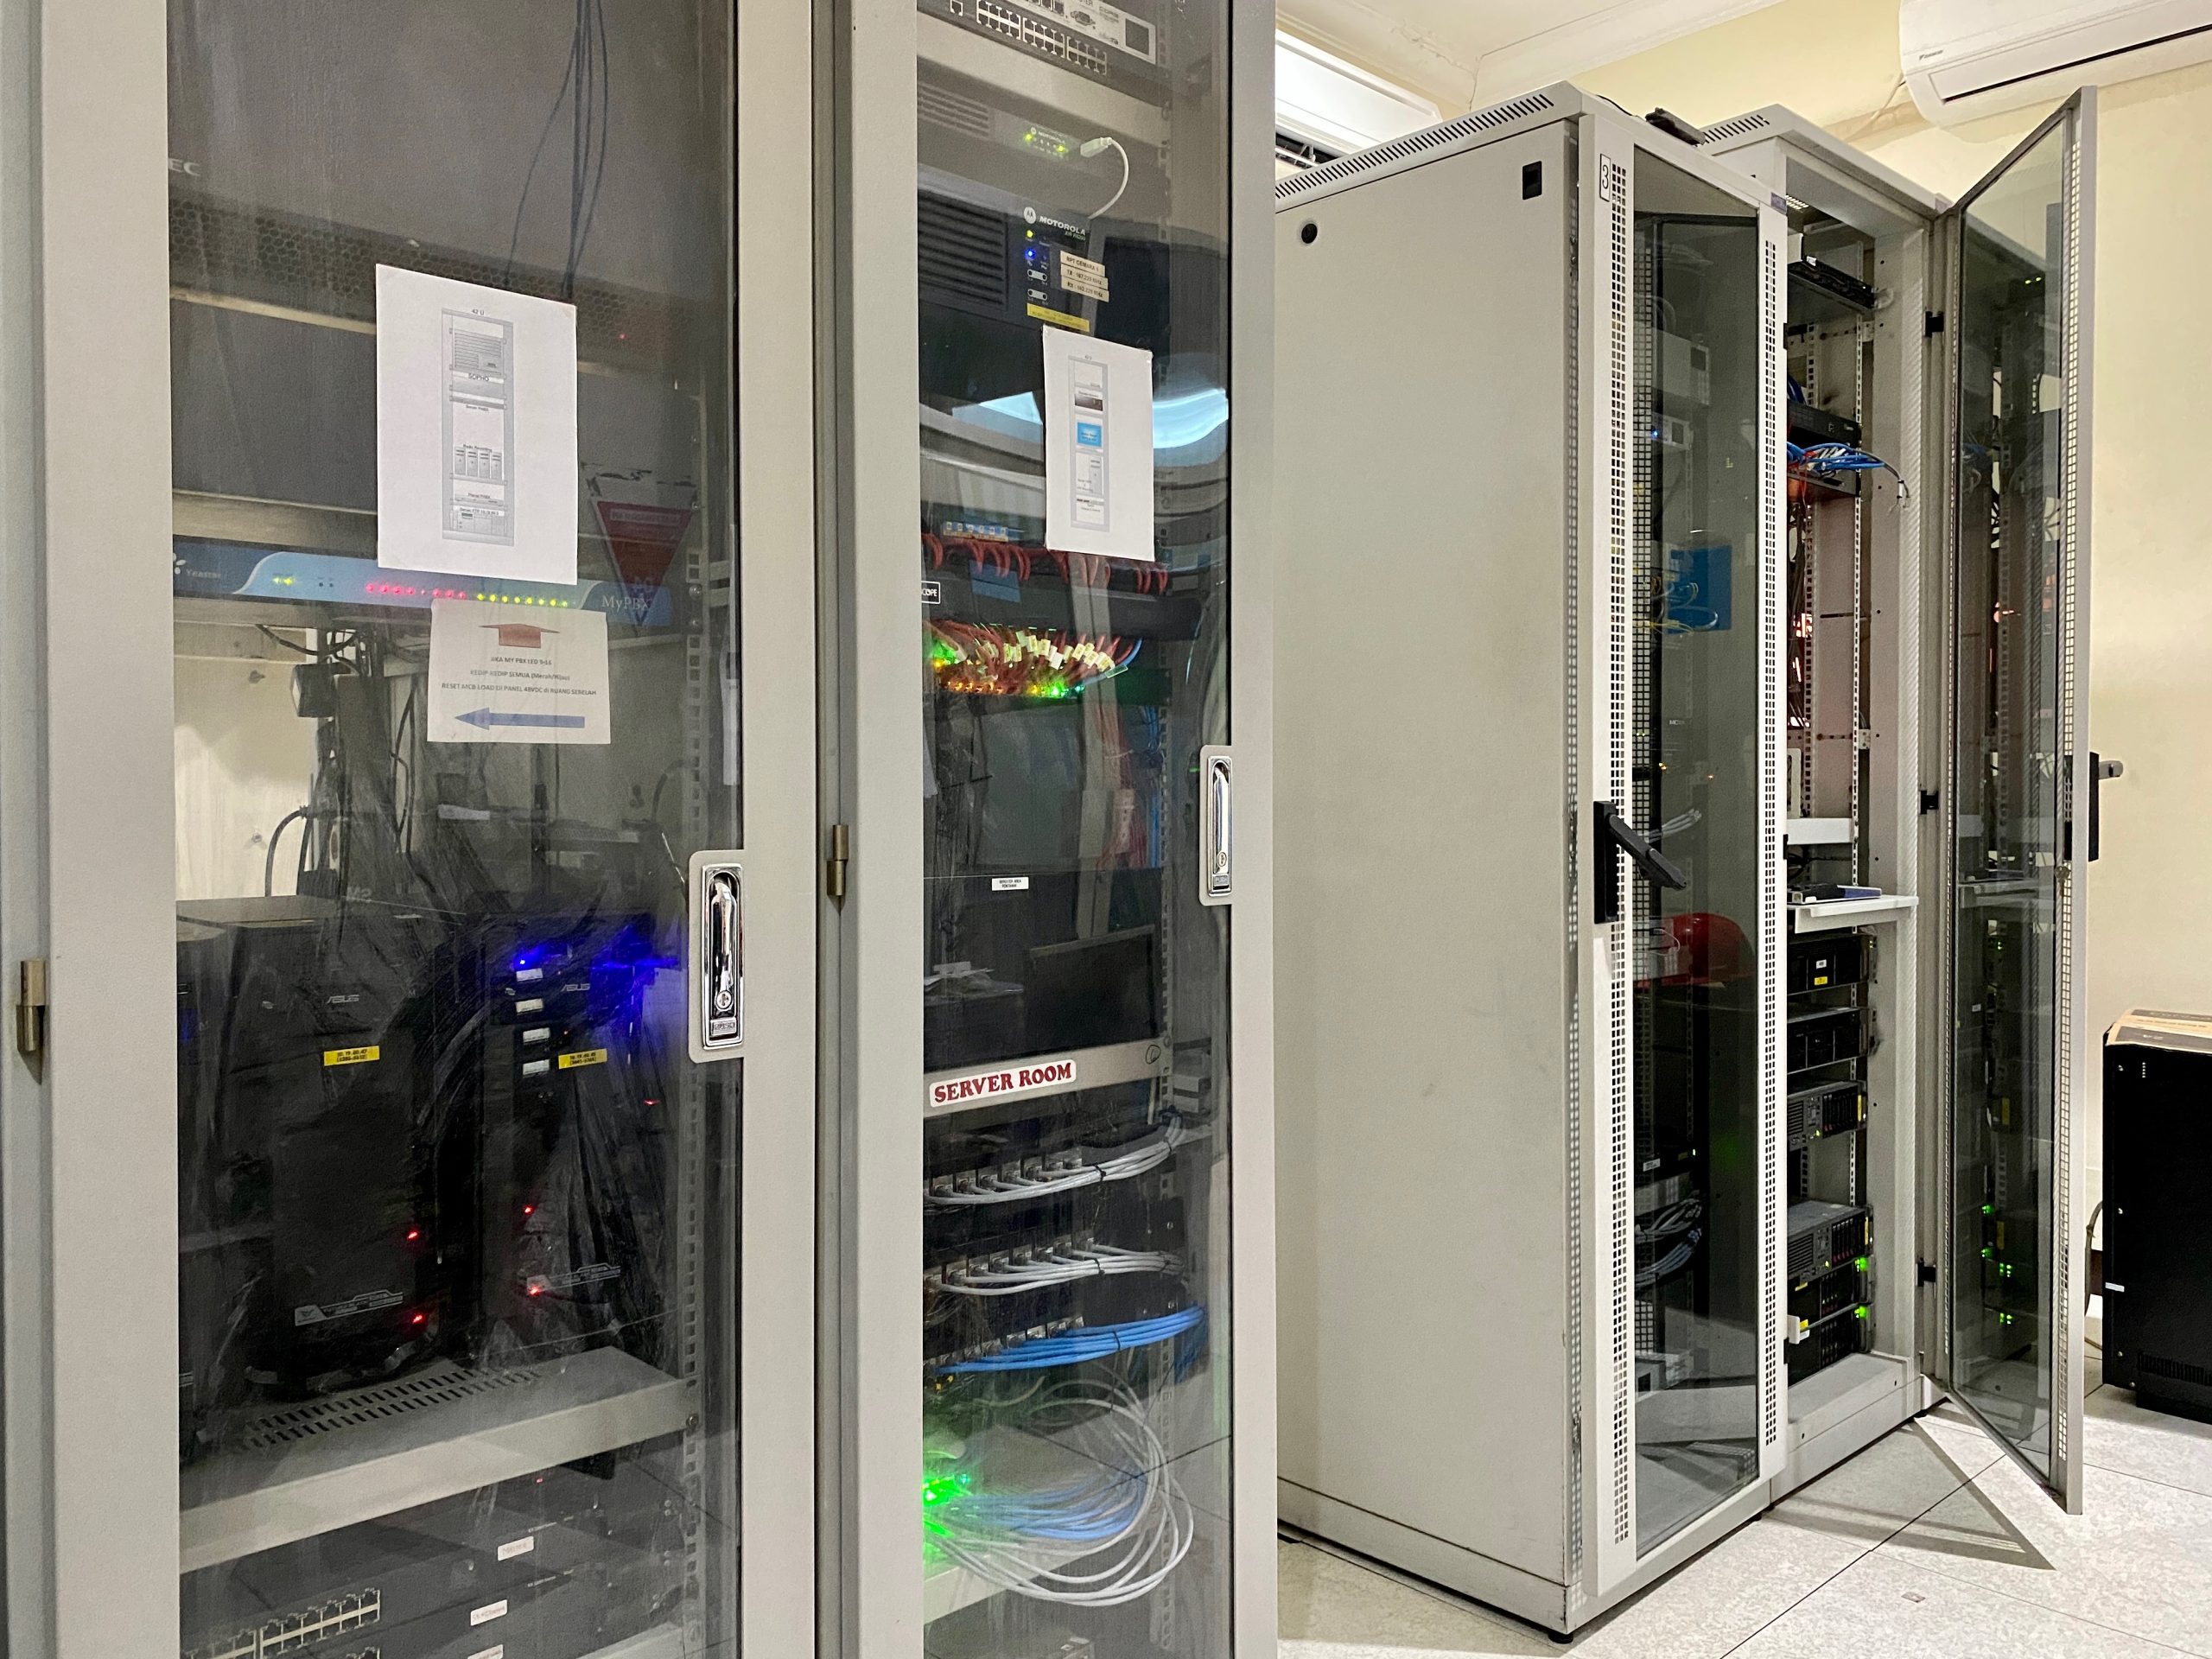
Un NAS (Network Attached Storage) è un piccolo server collegato alla rete aziendale che conserva e condivide file. Spesso fa anche da destinazione dei backup, da server per la posta o per le telecamere e da punto di accesso remoto per chi lavora fuori sede. Ogni funzione attivata apre però un servizio in rete, e ogni servizio è una possibile porta d’ingresso.
Il problema non è quasi mai il dispositivo in sé, ma la sua configurazione: impostazioni lasciate di default, servizi attivi che nessuno usa, aggiornamenti rimandati.
Come si svolge la verifica
L’attività è stata un vulnerability assessment in modalità “black-box”: abbiamo osservato il NAS dalla rete interna come farebbe un malintenzionato, senza credenziali. Prima di iniziare, insieme al cliente abbiamo fissato due regole: verificare solo il dispositivo autorizzato e non interrompere in alcun modo il suo funzionamento.
- Mappatura dei servizi: scansione di tutte le porte TCP e delle principali porte UDP, ripetuta due volte con velocità diverse per non perdere nulla.
- Test servizio per servizio: condivisione file (SMB), FTP, SSH e pannello di gestione web, compresa la configurazione della cifratura TLS e degli header di sicurezza.
- Ricerca di vulnerabilità note: confronto della versione del sistema con i database pubblici di exploit e oltre 5.000 controlli automatici.
- Protocolli di rete “chiacchieroni”: verifica di quante informazioni il dispositivo annuncia da solo sulla rete.
- Doppio controllo: ogni risultato è stato confermato con almeno un secondo strumento.
Cosa abbiamo trovato
La buona notizia: nessuna vulnerabilità critica, alta o media. L’accesso anonimo e “ospite” alle cartelle era correttamente bloccato, il vecchio protocollo SMB1 disattivato, il pannello web usava solo versioni moderne di TLS e non risultavano vulnerabilità note per la versione installata.
Sono emersi invece alcuni punti di miglioramento della configurazione, di rischio basso o informativo. Sono gli stessi che troviamo più spesso, ed è per questo che vale la pena conoscerli.
Firma SMB non obbligatoria
La condivisione file supportava la firma dei messaggi SMB ma non la richiedeva. In teoria, un attaccante già presente nella rete potrebbe sfruttarlo per intercettare e “rilanciare” un’autenticazione. Si risolve con un’impostazione: rendere obbligatoria la firma SMB.
Il dispositivo si presenta troppo
Tramite i protocolli di rilevamento automatico (UPnP, Bonjour/mDNS, NetBIOS) il NAS annunciava a tutta la rete modello e versione esatta del sistema. Per chi cerca un bersaglio è un’informazione preziosa: sapere la versione permette di cercare attacchi mirati. Se non servono, questi servizi vanno disattivati.
Una seconda rete non prevista
Gli annunci di rete hanno rivelato che il NAS era collegato anche a un secondo segmento di rete, esterno al perimetro concordato. Non l’abbiamo testato, perché non autorizzato, ma lo abbiamo segnalato: un dispositivo “a cavallo” di due reti può diventare un ponte tra ambienti che dovrebbero restare separati.
Accesso SSH anche con password
L’accesso amministrativo via SSH accettava sia le chiavi crittografiche sia la password. La configurazione era comunque moderna, ma la scelta più sicura è consentire solo le chiavi oppure spegnere SSH se nessuno lo usa.
5 controlli da fare sul tuo NAS
Anche senza una verifica completa, ecco da dove partire:
- Aggiorna il sistema appena escono gli aggiornamenti di sicurezza: è la difesa più efficace contro le vulnerabilità note.
- Spegni i servizi che non usi: FTP, SSH, UPnP, Bonjour e accesso remoto aperti “per comodità” sono superficie d’attacco.
- Rendi obbligatoria la firma SMB e disattiva SMB1 e l’accesso ospite.
- Proteggi gli accessi: password uniche, autenticazione a due fattori sul pannello e blocco automatico dopo troppi tentativi falliti.
- Tieni una copia dei dati fuori dal NAS: il NAS non è un backup di se stesso. Serve almeno una copia separata, meglio se fuori sede o in cloud, e va provata periodicamente.
Perché una verifica periodica
Una configurazione sicura oggi può non esserlo domani: arriva un aggiornamento, qualcuno attiva un servizio, cambia la rete. Una verifica periodica fotografa lo stato reale dei sistemi e trasforma i rischi in una lista di correzioni concrete, in ordine di priorità. Per chi rientra nella direttiva NIS2, inoltre, dimostrare di aver valutato e trattato i rischi è parte degli obblighi.
Hydra Solutions esegue vulnerability assessment e penetration test per aziende e pubbliche amministrazioni in provincia di Cosenza e in tutta la Calabria, sempre con un perimetro concordato per iscritto e senza interrompere l’operatività.
Vuoi sapere se il tuo NAS o la tua rete sono protetti? Prenota una consulenza o chiamaci allo 0984 187 1515.

Gaetano Bitonte